
Description
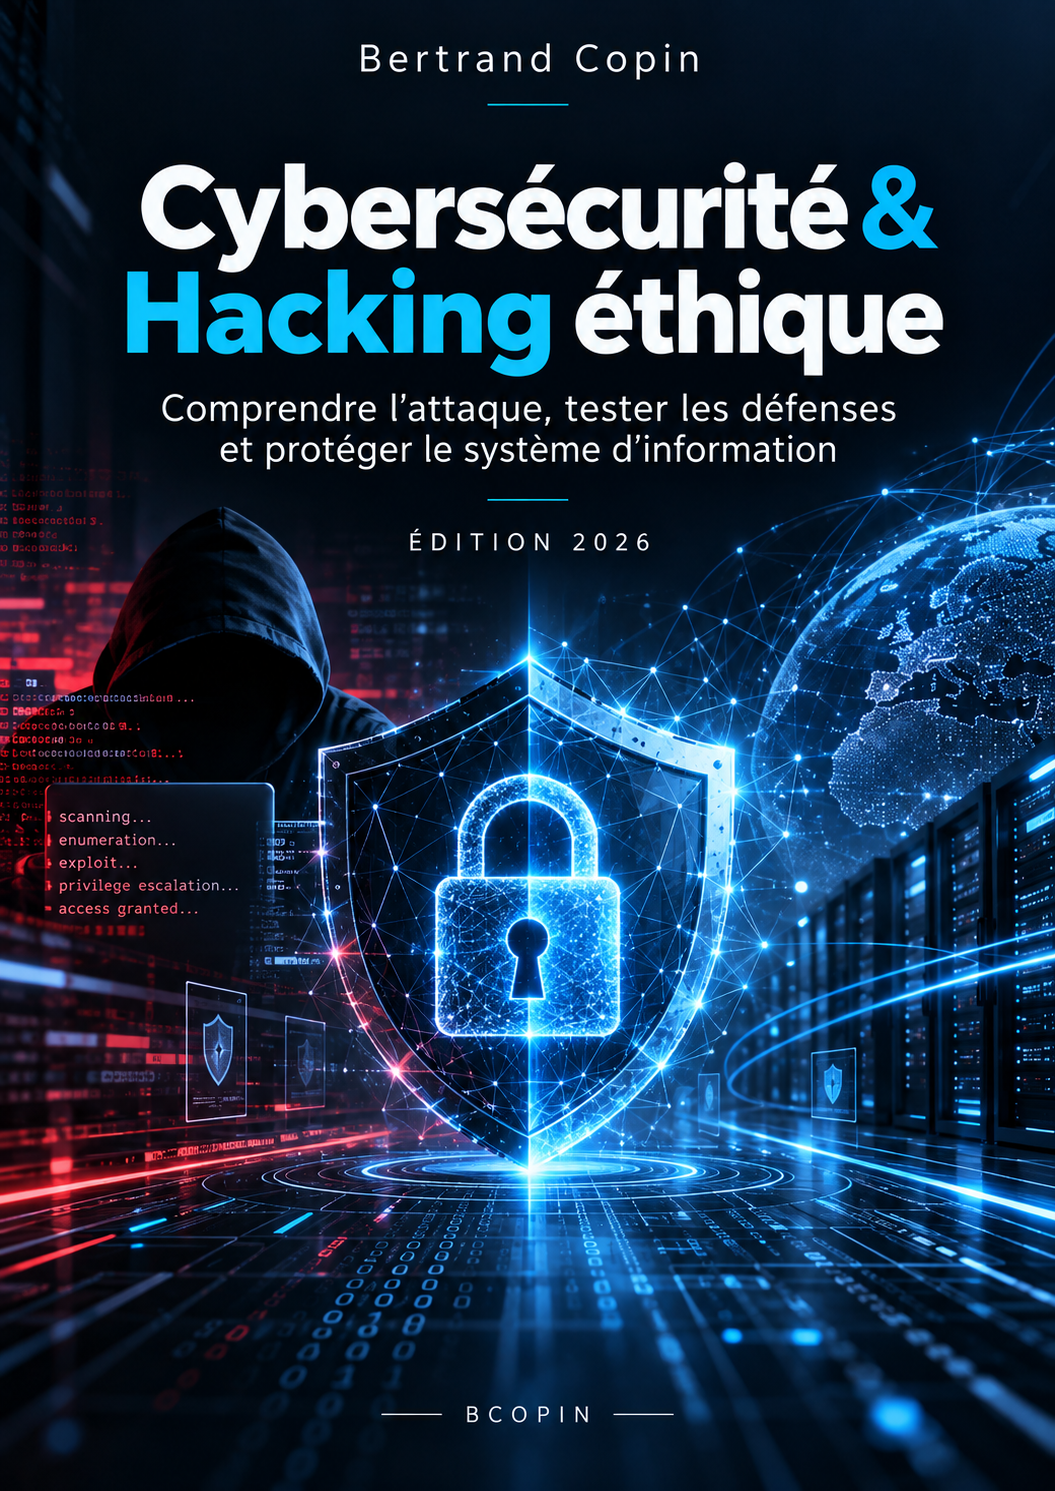
Comprendre l’attaque, tester les défenses et protéger le système d’information
Bertrand Copin — Édition 2026
La cybersécurité ne consiste plus uniquement à installer un antivirus ou à configurer un pare-feu. Pour réellement protéger un système d’information, il faut comprendre comment les attaques sont préparées, comment elles progressent, quelles faiblesses elles exploitent et comment elles peuvent être détectées, contenues et corrigées.
Dans cet ouvrage, Bertrand Copin propose une approche complète de la cybersécurité moderne, à la croisée du hacking éthique, du pentest, de la défense, de la détection et de la réponse à incident.
Le livre adopte volontairement une double lecture : comprendre les méthodes de l’attaquant tout en étudiant les mécanismes permettant au défenseur de les identifier et de les contrer.
Accessible, progressif et orienté terrain, l’ouvrage accompagne le lecteur depuis les fondamentaux jusqu’aux pratiques professionnelles du pentest, du SOC et de la réponse à incident.
Parmi les thèmes abordés :
- fondamentaux de la cybersécurité et gestion du risque ;
- typologie des cyberattaques et des acteurs de la menace ;
- Cyber Kill Chain et MITRE ATT&CK ;
- malwares, ransomware et techniques de persistance ;
- cadre légal du hacking éthique ;
- règles d’engagement et méthodologie de pentest ;
- création d’un laboratoire de hacking sécurisé ;
- reconnaissance passive, OSINT et cartographie réseau ;
- Nmap et analyse de services ;
- CVE, CVSS et priorisation des vulnérabilités ;
- vulnérabilités Windows et Linux ;
- sécurité HTTP et applications Web ;
- OWASP Top 10 ;
- injections SQL ;
- Cross-Site Scripting ;
- CSRF et gestion des sessions ;
- Broken Access Control ;
- utilisation de Burp Suite ;
- scanners de vulnérabilités ;
- Metasploit et validation contrôlée ;
- durcissement Windows et Linux ;
- sécurité des serveurs Web et bases de données ;
- IDS, IPS, EDR et XDR ;
- SIEM, SOC, détection par signatures et détection comportementale ;
- analyse statique et dynamique de fichiers suspects ;
- préparation et gestion d’un incident de sécurité ;
- confinement, éradication et restauration ;
- RETEX et amélioration continue ;
- rédaction d’un rapport de pentest ;
- restitution technique et rapport exécutif.
L’ouvrage met également l’accent sur un principe essentiel : la technique ne suffit pas. Un test d’intrusion n’a de valeur que s’il est correctement cadré, documenté et transformé en actions concrètes de réduction du risque.
Chaque partie est pensée pour développer à la fois la compréhension technique, la méthode et les réflexes professionnels.
À qui s’adresse ce livre ?
Cet ouvrage s’adresse notamment aux :
- administrateurs systèmes et réseaux ;
- techniciens et ingénieurs informatiques ;
- étudiants en cybersécurité ;
- personnes en reconversion professionnelle ;
- pentesters débutants ou intermédiaires ;
- analystes SOC ;
- responsables informatiques ;
- RSSI et futurs RSSI ;
- formateurs en cybersécurité ;
- professionnels souhaitant mieux comprendre les méthodes d’attaque et de défense.
Il peut aussi servir de support pédagogique dans le cadre d’une formation en cybersécurité ou en hacking éthique.
Une approche résolument pratique
L’objectif n’est pas d’apprendre une succession de commandes ou d’outils, mais de comprendre une démarche :
observer, analyser, tester, prouver, corriger, détecter et améliorer.
L’utilisation des techniques offensives présentées dans ce livre doit exclusivement être réalisée dans un laboratoire, un environnement prévu à cet effet ou dans le cadre d’une autorisation explicite.
Cybersécurité & Hacking éthique propose ainsi une vision globale et moderne de la sécurité informatique, permettant de comprendre aussi bien le fonctionnement d’une attaque que les mécanismes nécessaires pour construire une défense efficace.
Avis
Il n’y a pas encore d’avis.